Standart Cloudflare ayarları nasıl yapılmalıdır?
Bu yazı 2023 yılından. Anlatılan sürümler, fiyatlar ve adresler o günden bu yana değişmiş olabilir.
Bugün yazımızda yeni başlayan kişiler için Cloudflare ayarları nasıl olmalı onlara değineceğiz. Bu rehberde bir nevi hangi ayar ne anlama gelmekte onu öğreneceksiniz.
Güncelleme (Kasım 2026): Bu yazıyı 2023'te yazmıştım. O günden bu yana Cloudflare panelini epey değiştirdi, bazı ayarları tamamen kaldırdı. Yazıyı bugünkü haline göre güncelledim, eskiyen kısımları da altlarına not düştüm.
Cloudflare'ı daha önce hiç kullanmamış kişiler için en baştan alalım. Mevcut bir sitemizi Cloudflare servisine nasıl taşırız onu anlatayım. Bunun için öncelikle domaini satın aldığımız sitede nameserver yani isim sunucularını ayarlayabilmek için domain panelimize erişebiliyor olmamız gerekiyor.
Birinci aşama
Bu aşamada Cloudflare sitesine kayıt olduktan sonra domain ekleme butonuna basarak (panelin sürümüne göre Add Site ya da Add a domain diye geçiyor) gelen pencereye taşımak istediğimiz alan adını giriyoruz. Alan adını girdikten sonra karşınıza paketler çıkacak. Eğer ücret ödemek istemiyorsanız endişelenmeyin, en aşağıda Free yazan bir paket var. Onu seçelim ve devam edelim.
Sonrasında Cloudflare domainimizdeki mevcut DNS kayıtlarını tarayarak A, CNAME, MX gibi kayıtlarınızı sizin yerinize oluşturacak. Burada dikkat etmeniz gereken bir şey var: bu tarama her kaydı bulamayabiliyor. Özellikle alt alan adları (subdomain) ve mail kayıtları gözden kaçabiliyor. Nameserverları değiştirmeden önce eski domain panelinizdeki kayıtlarla Cloudflare'daki listeyi tek tek karşılaştırın, eksik olanı elle ekleyin. Yoksa taşıdığınız anda mailleriniz gelmemeye başlar ya da bir alt alan adınız açılmaz.
Bu aşamayı da geçtikten sonra sizden nameserverlarınızı güncellemenizi isteyecek. Bunun için domaini aldığınız firmanın müşteri paneline girerek domainin yönetimine girin ve nameserverlarınızı Cloudflare'ın size vermiş olduğu nameserverlar ile değiştirin. Eğer domaininizde DNSSEC açıksa nameserverları değiştirmeden önce onu kapatın, açık kalırsa domaininiz bir süre hiç çözülmeyebilir. Cloudflare'a geçtikten sonra isterseniz DNSSEC'i Cloudflare panelinden tekrar açabilirsiniz. Yeni nameserverların oturması birkaç saat sürebilir, domain aktif olunca Cloudflare size mail atıyor.
İkinci aşama
Artık sitemizi Cloudflare'a taşıdığımıza göre genel ayarlarımıza geçebiliriz. Burada size dikkat etmeniz gereken kısımları da göstereceğim.
Proxy Status: Alan adımızda yeni kayıtlar oluştururken proxy status'ün açık olması ne gibi faydalar sağlar onlardan bahsedeyim. Kaydın yanındaki bulut turuncuysa siteye gelen trafik önce Cloudflare'a uğrar, griyse (DNS only) Cloudflare sadece DNS hizmeti verir ve aşağıda anlatacağım ayarların hiçbiri o kayıtta çalışmaz. Proxy status açık bırakırsanız saldırganların sunucu IP adresinize erişimi zorlaşır, sunucunuzda SSL sertifikası olmasa bile ziyaretçiler sitenize Cloudflare'ın ücretsiz sertifikasıyla HTTPS üzerinden girer. Yalnız mail kayıtlarınızı (MX ve mail sunucusunu gösteren A kaydı) proxy'leyemezsiniz, onlar gri kalmalı. Bir de şunu bilin: aynı sunucudan mail gönderiyorsanız ya da siteyi daha önce proxy olmadan kullandıysanız sunucu IP'niz zaten bir yerlerde görünmüş olabilir, proxy'yi açmak onu geriye dönük gizlemez.
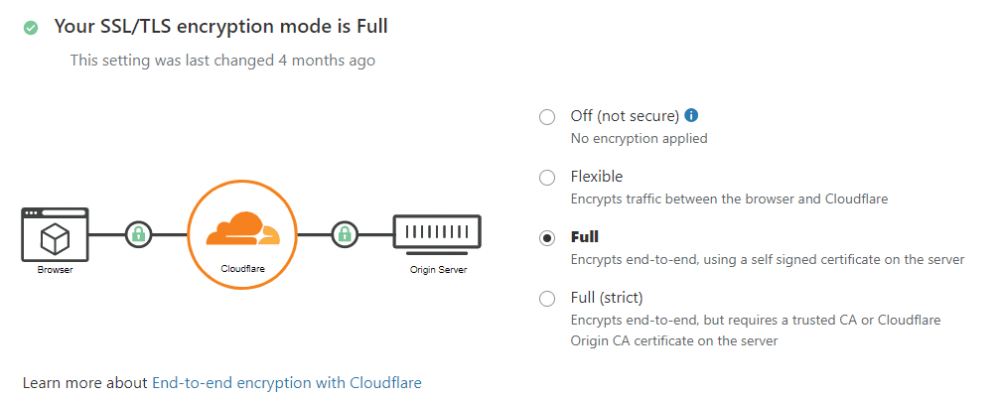
SSL/TLS modu: Eski yazıda bunu atlamışım ama bence bu yazıdaki en önemli ayar bu. SSL/TLS sekmesinde Cloudflare ile sunucunuz arasındaki bağlantının nasıl kurulacağını seçiyorsunuz. Flexible seçerseniz ziyaretçi ile Cloudflare arası şifreli olur ama Cloudflare ile sunucunuz arası düz HTTP gider. Üstüne sunucunuz HTTP'yi HTTPS'e yönlendiriyorsa site sonsuz döngüye girer ve tarayıcıda ERR_TOO_MANY_REDIRECTS hatası alırsınız. Sunucunuza bir sertifika kurun (Let's Encrypt ya da Cloudflare'ın 15 yıllık ücretsiz Origin Certificate'i olur) ve Full (strict) seçin. Yeni eklenen sitelerde varsayılan olarak Automatic modu geliyor, Cloudflare sunucunuzu tarayıp kullanabileceği en güvenli modu kendisi seçiyor. Yine de bir kere girip hangi modda olduğunuza bakın.
Always Use HTTPS: Htaccess dosyasıyla uğraşmak istemeyenler için çok güzel bir ücretsiz çözüm. Sitenize HTTP protokolü ya da doğrudan protokolsüz giren kişileri otomatik olarak HTTPS protokolüne yönlendirir. Sunucunuzda da ayrıca yönlendirme varsa SSL modunuzun Flexible olmadığından emin olun, yukarıda anlattığım döngü buradan çıkıyor.
Automatic HTTPS Rewrites: Bildiğiniz üzere eğer sitenizin kaynak kodlarında HTTPS yerine HTTP protokolüyle çekilen bir resim, müzik, JavaScript, CSS ve benzeri dosya varsa siteniz güvenli bağlantı ibaresini kaybediyor. Eğer Cloudflare üzerinden bu seçeneği açarsanız kaynak kodlarınız içerisindeki HTTP bağlantılarını otomatik olarak HTTPS'e çevirerek sitenize çağırır. Fakat bunu kullanırken dikkatli olmalısınız. Eğer çektiğiniz kaynağın HTTPS desteği yoksa o dosya hiç yüklenmez ve sitenizdeki script doğru çalışmayabilir.
Minimum TLS Version: Sitenize bağlanan tarayıcıların en az hangi TLS sürümünü kullanması gerektiğini belirler. 1.0 ve 1.1 artık eski ve güvensiz sayılıyor, 1.2 yapmanızı tavsiye ederim. Güncel tarayıcıların hepsi zaten destekliyor.
HSTS: Tarayıcıya "bu siteye bir daha sadece HTTPS ile gel" der. Güzel bir ayar fakat geri dönüşü zor. Açtıktan sonra SSL'iniz bir sebepten bozulursa ziyaretçiler belirlediğiniz süre boyunca sitenize hiç giremez. Her şeyin oturduğundan emin olmadan açmayın, açacaksanız da önce kısa bir süreyle deneyin.
Auto Minify: Eski yazıda bu seçeneği öneriyordum, JavaScript, CSS ve HTML dosyalarınızı otomatik olarak küçültüyordu. Cloudflare bu özelliği 2024'te kaldırdı, panelde bulamıyorsanız sebebi bu. Artık dosyalarınızı siteyi yayına almadan önce kendiniz küçültmeniz gerekiyor, bugün çoğu framework build alırken bunu zaten yapıyor.
Brotli: Eski yazıda bunu Cloudflare'ın geliştirdiğini yazmışım, yanlışmış. Brotli, Google'ın geliştirdiği bir sıkıştırma yöntemi. Dosyalarınızı Gzip'e göre daha küçük boyutta gönderdiği için siteniz daha hızlı açılır. Ücretsiz pakette zaten açık geliyor, Speed sekmesinde açık mı diye bakmanız yeterli.
Rocket Loader™: Bu özellik resmi olarak eklenmiş olsa da kullanırken dikkatli olmalısınız. JavaScript dosyalarınızın yüklenmesini sayfanın geri kalanından sonraya bırakarak sitenin daha hızlı açılmasını sağlar fakat her sitede aynı sonucu alamayabilirsiniz. Bazı scriptler bu sıralamadan hoşlanmıyor ve sitenizdeki bazı fonksiyonlar çalışmayabiliyor. Eğer bu seçeneği aktif ettiğinizde sitenizde çalışmayan fonksiyonlar meydana geldiyse kapatmanızı tavsiye ederim.
Firewall (WAF): Eskiden Firewall diye ayrı bir sekme vardı, şimdi Security altında WAF olarak geçiyor ve kurallarınızı Custom Rules kısmından yazıyorsunuz. Ücretsiz pakette 5 kural hakkınız var. Örneğin saldırı gelen bir IP bloğunun bulunduğu ülkeyi doğrudan buradan engelleyebilirsiniz ya da çok yoğun trafik kirliliği aldığınız bir ülkeden gelenlere siteye ilk girişte doğrulama (Managed Challenge) koyabilirsiniz.
Bot Fight Mode: Bilinen kötü botları siteye girmeden durdurur. Basit bir blog ya da kurumsal site için açık bırakabilirsiniz. Fakat sitenizde bir API varsa ya da dışarıdan webhook alan bir servisiniz (ödeme sistemi bildirimleri gibi) varsa onları da bot sanıp engelleyebiliyor ve ücretsiz pakette bunun için istisna tanımlayamıyorsunuz. Böyle bir durumda kapalı tutun.
Under Attack Mode: Siteniz saldırı altındaysa bu modu açın, siteye giren herkes birkaç saniyelik bir kontrol sayfasından geçer. Saldırı bitince kapatın, sürekli açık bırakırsanız normal ziyaretçileriniz de her girişte o sayfayı görür.
Sitenizi Cloudflare servisine taşıdığınızda temel olarak yapmanızı tavsiye ettiğim ayarlar bunlar. Eğer sitenizi develop aşamasında taşır ve cacheler yüzünden sıkıntı çekerseniz sitenizi Development moduna alarak en canlı şekilde görüntüleyebilirsiniz. Development modu 3 saat sonra kendiliğinden kapanıyor, unutursanız dert değil. Değişiklik yaptıktan sonra önbelleği tek seferde temizlemek isterseniz Caching sekmesindeki Purge Cache ile hepsini ya da sadece belirli dosyaları silebilirsiniz. Belirli bir yolun hiç önbelleğe alınmamasını istiyorsanız eskiden bunu Page Rules ile yapıyorduk, Cloudflare artık bu iş için Cache Rules kullanmanızı öneriyor. Cache Rules'ta yeni bir kural oluşturup o yolu yazın ve Bypass cache seçin.